
Coldcardハックは、特定のハードウェアウォレットのファームウェアにおける脆弱なシード生成に関するものであり、ビットコイン自体が侵害されたわけではありません。この不具合は、一部のColdcardデバイスがウォレットの秘密鍵を導出するためのシークレット(秘密情報)を生成している際に発生しました。ビットコインのプロトコル、ブロックチェーン、および署名システムは通常通り動作し続けていました。
4回の攻撃波にわたるColdcard関連の推定損失額。Galaxy Researchおよび CoinDesk.
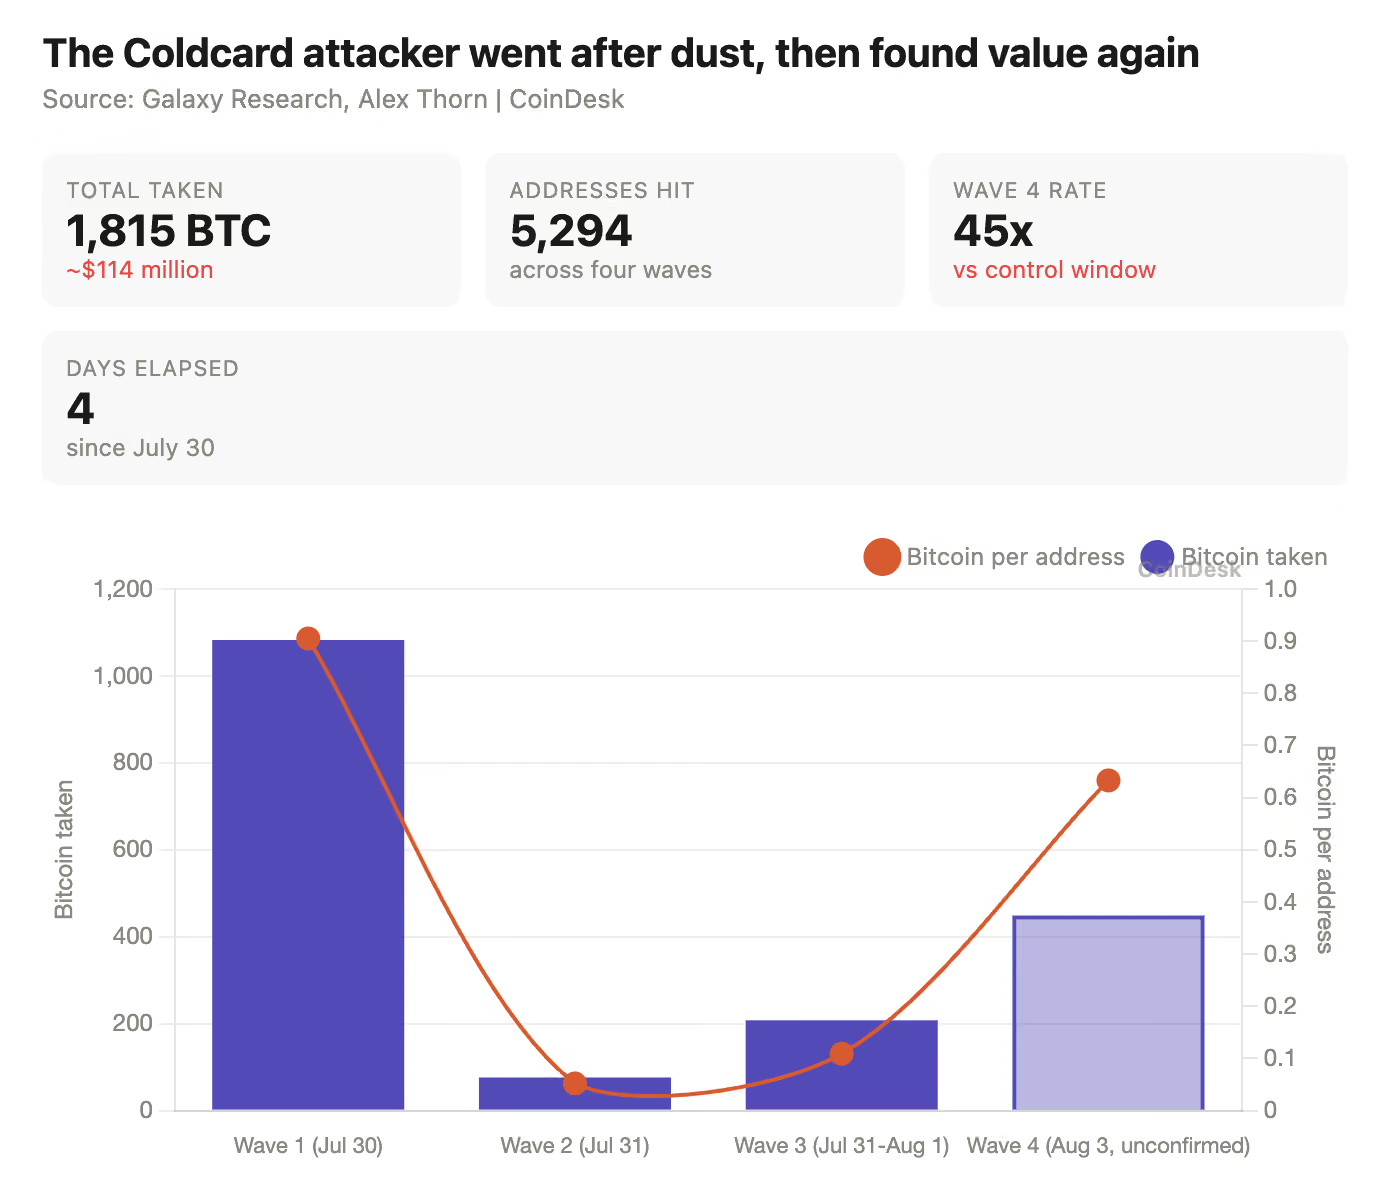
8月4日時点で入手可能なブロックチェーン分析によると、4回の疑われる資金一括移動(スイープ)と約 5,294件の可能性のある送信元アドレスから1,815.75 BTCが関連付けられています。最終検証時のビットコイン価格が約63,789ドルだったことから、この金額は約1億1,580万ドル相当でした。ただし、この推定値は暫定的なものであり、公式な損失総額ではありません。また、5,294件のアドレスが5,294人の確定した被害者を意味するわけでもありません。
今回の事件は、攻撃者がデバイスを盗んだり、リカバリーフレーズを入手したり、ユーザーのコンピューターを感染させたり、Coinkite社のサーバーを侵害したりする必要がないという点で異例です。報告によれば、弱い乱数性により考えられるシードの数が十分に絞り込まれたため、攻撃者はオフラインで候補となるシードを計算し、そのアドレスを導出してビットコインの公開台帳上で一致するものを探し出すことができました。
このメカニズムは、ビットコインのセルフカストディ(自己管理)に関する難しい問題を提起します。ハードウェアウォレットは引き続き、秘密鍵を隔離しトランザクション承認を行う上で価値がありますが、その保護機能は、秘密情報が最初に生成される際に予測不能であることに依存しています。したがって、今回の事件は、ユーザーがファームウェア、ビルドシステム、コードレビュー、そして単一のウォレットメーカーに対してどれほど信頼を置いているかを試すものとなっています。
事件の概要
-
最初に観測された攻撃: 2026年7月30日、UTCで約01:10:20~01:51:26。
-
最新の推定損失額: 約 5,294件の可能性のある送信元アドレスから1,815.75 BTC(8月4日時点で入手可能な4波攻撃に基づく最新推定)。
-
影響を受けた製品: Coinkite社の勧告に記載されたダイスおよびパスフレーズの条件に該当する、指定されたMk2、Mk3、Mk4、Mk5、およびQのファームウェア上で生成されたシード。
-
主な技術的不具合: シード生成時に、意図されたハードウェアRNG(乱数生成器)経路ではなく、決定論的なソフトウェアによる乱数フォールバックに到達してしまったこと。
-
ユーザーが直ちに取るべき行動: 完全に新しいシードを作成する前に正しい修正済みファームウェアをインストールし、交換後のウォレットを検証したうえで、慎重に資金を移行すること。
-
主な不確実性: ブロックチェーン上のパターンからは、フラグ付きのすべてのアドレスがColdcard由来であるとは断定できず、また影響を受けたユニークな個人の数も明らかにできません。
Coldcardハックでは何が起きたのか?
最初の大規模な資金移動は、7月30日に約41分間で発生した。Galaxy Researchによると、この期間中に1,196の送信元アドレスから合計1,082.65 BTCが移動された。以前報告された約500アドレスからの約594.5 BTCという数値は、同じ初期イベントの一部を示すものであり、別途加算すべき金額ではない。
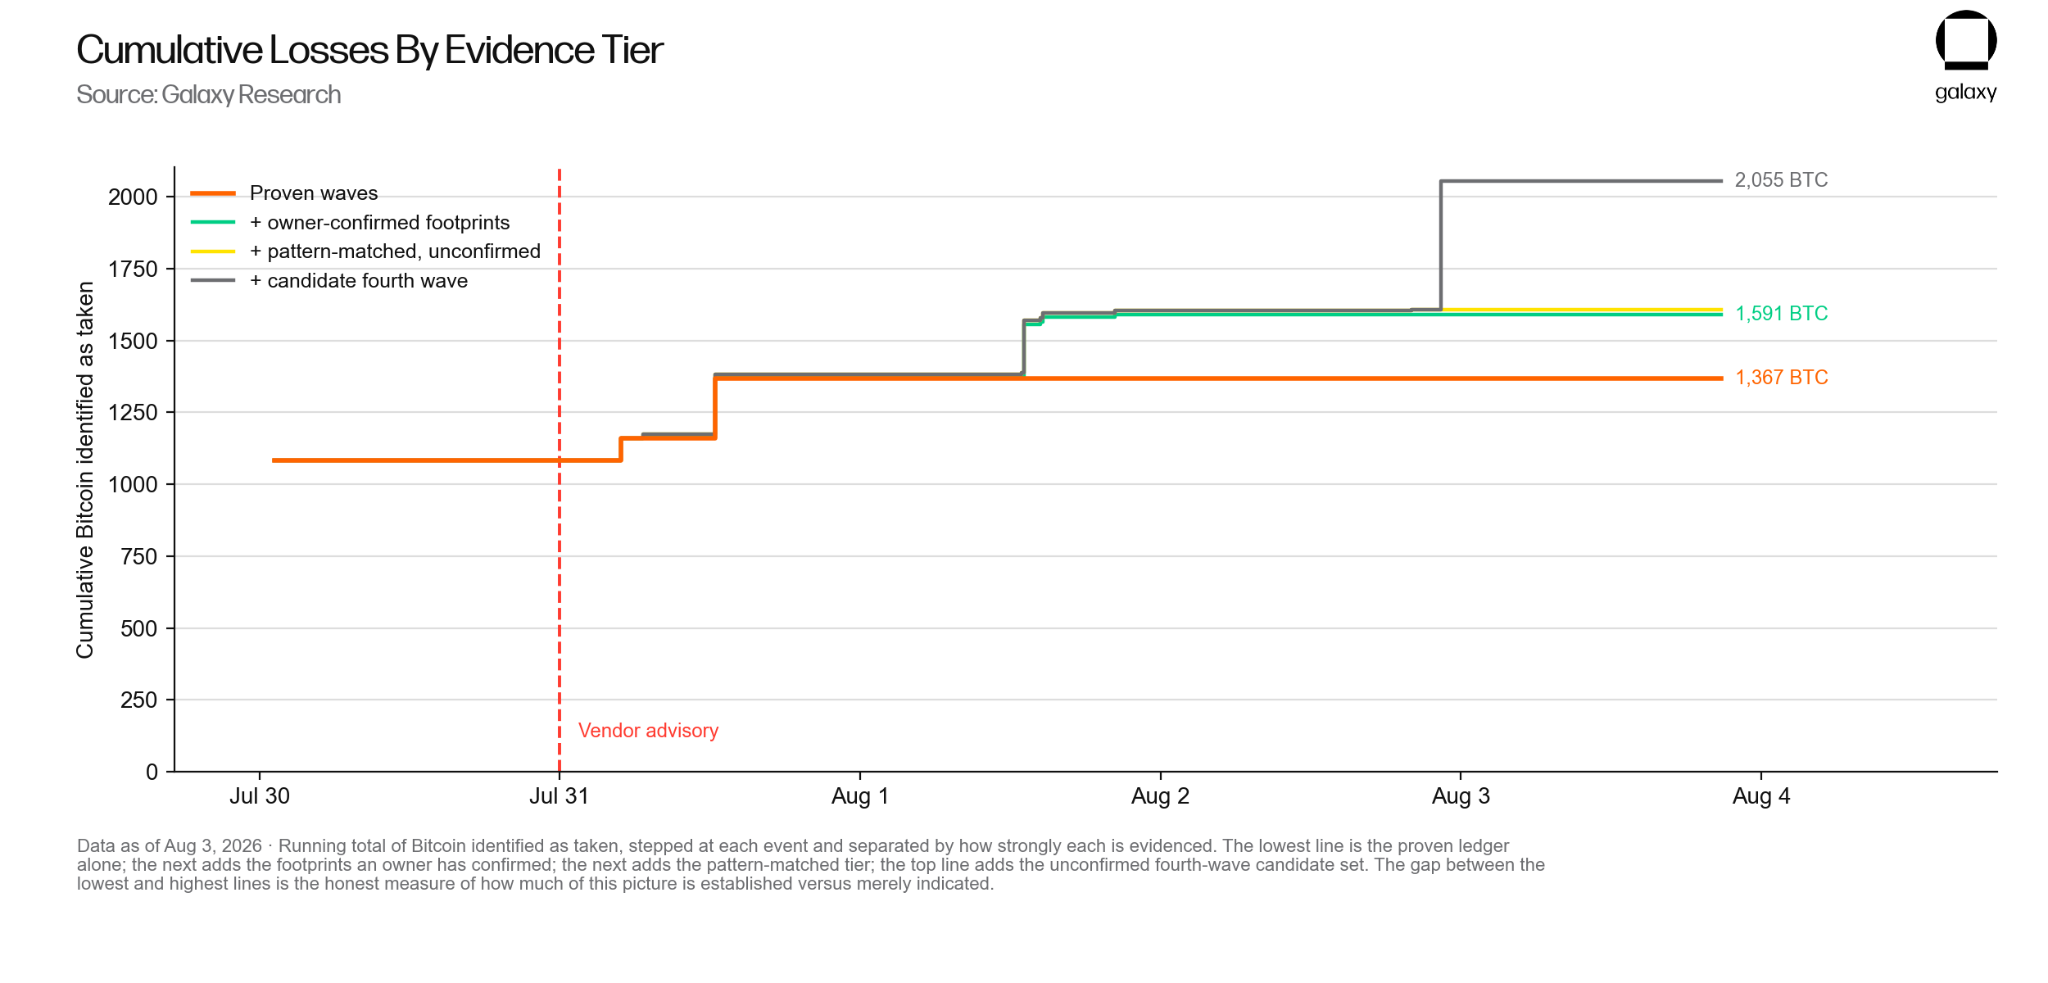
2026年8月3日時点で、証拠の信頼性レベル別に集計されたColdcard事件に関連するビットコインの累積損失額。出典: Galaxy Research
これらのトランザクションが注目されたのは、多くの送信元アドレスが脆弱性のあるウォレットの特徴と一致していたためだ。資金は迅速かつ体系的に移動されており、スイープ開始前に候補となる秘密鍵および資金が入ったアドレスが特定されていたことを示唆している。ブロックチェーン上にはこれらの送金とその構造が記録されているが、各秘密鍵がどのように取得されたかは自体からは明らかにならない。
最初の公表後、さらにクラスターが確認された。2回目の疑われる波が発生した後、累計推定額は2,673の可能性のある送信元アドレスから約1,158.7 BTCに増加し、その後3回目の波で4,585アドレスから1,367.05 BTCにまで拡大した。8月3日の4回目の疑われる波では、709の可能性のある送信元アドレスから約448.7 BTCが追加され、グループ間に重複がないと仮定した場合、現在の算術的推定値は1,815.75 BTCおよび5,294アドレスとなる。
主な出来事の時系列は以下の通り:
-
2021年3月: ファームウェアの統合変更により、脆弱なシード生成パスが導入された。
-
2026年7月30日: 最初の大規模な資金移動が発生し、Coinkite社が勧告および技術的な説明を公表した。
-
7月31日~8月2日: 修正版ファームウェアが提供され、影響範囲が拡大し、さらなる疑われる資金移動の波が特定された。
-
8月3日: 4回目のパターン一致波により、観測された推定額が1,800 BTCを超えた。
-
8月4日: 第5の波の確認、最終的な被害者総数、補償プログラム、または資金回収に関する発表はまだ行われていない。
今回の事件はハードウェアウォレットのセキュリティ問題となった。なぜなら、盗難が疑われる資金は本来オフラインで保管されるはずのウォレット由来だったためだ。攻撃者は従来のリモート抽出手法でセキュリティ境界を突破したわけではなく、むしろハードウェアが保護すべき秘密情報を生成する段階に弱点があったことが証拠から示唆されている。
Coldcardの脆弱性の仕組み
Bitcoinウォレットのシードは、十分なエントロピー(回復用ワードおよびそこから派生する鍵の生成に使われる予測不能な情報)で始まる必要があります。正しく生成された12語のBIP-39シードは通常、128ビットのエントロピーを目標としています。この探索空間は非常に広いため、ブルートフォース攻撃によるシードの推測は現実的な攻撃手法ではありません。
Coldcardの本来の設計では、ハードウェア由来の乱数を使用していました。しかし、2021年にlibNgUを組み込んだ際、ウォレット生成処理が ckcc.rng_bytes() から ngu.random.bytes()へと変更されました。この経路は、ウォレットコードが期待していたボード固有のハードウェア乱数生成器ではなく、MicroPython内の決定論的なフォールバック実装に解決されました。
このエラーが見逃されたのは、両方のRNG実装が互換性のある関数シグネチャを公開していたためです。意図したハードウェア実装もファームウェアバイナリ内に存在していたため、限定的なレビューでは安心感を与えるものでした。しかし、ウォレット生成関数から実際に出力を供給するRNG実装までの完全な経路は検証されていませんでした。
関連するビルド時のチェックも、微妙な理由で失敗しました。該当するマクロは値ゼロで定義されていましたが、ガードはマクロが有効かどうかではなく、マクロが存在するかどうかをチェックしていました。そのため、誤ったオブジェクトが含まれた場合でもビルドが停止せず、完了してしまいました。
Coinkiteの予備的分析によると、Mk2およびMk3の有効な探索空間は約 40ビットと推定されています。Mk4、Mk5、およびQモデルではセキュアエレメントから追加の値を取り入れており、同社の推定ではその値は約 72ビットまで増加していますが、それでも目標である128ビットには届いていません。後続モデルの構成におけるより厳密な構造的制限について独立した分析も行われていますが、それらの知見を単純化して「すべての後続モデルのシードが正確に32ビットのセキュリティしか持たなかった」と一括りに主張すべきではありません。
弱いエントロピーから不正なトランザクションへ
技術的な経路は、攻撃手法を再現することなく説明できます。
-
ファームウェアが、意図されたハードウェアRNG経路ではなく、決定論的なソフトウェアジェネレータを選択しました。
-
その結果、生成されたシードははるかに小さな有効な候補集合から得られました。
-
攻撃者がこの欠陥のあるプロセスを理解し、十分に制約できれば、候補となるシードおよび鍵をオフラインで計算可能でした。
-
これらの候補から派生した公開アドレスを、Bitcoinブロックチェーン上で資金が入っているアドレスと照合できました。
-
一致する候補があれば、そのアドレスからのトランザクション署名に必要な鍵が得られました。
そのモデルでは物理的なアクセスは不要です。攻撃者がウォレットからキーを抽出しているわけではなく、独自に同じキーに到達しているためです。Bitcoinネットワークは、正当な所有者の署名と、同一の方法で導出された秘密鍵を使って作成された別の有効な署名を区別できません。
この説明は、ファームウェアの履歴、Coinkite社の技術的説明、第三者による分析、および観測されたトランザクションパターンによって強く裏付けられています。ただし、後日の事後分析で根本原因が変更されたり、独立した検証でエントロピー推定値が否定されたり、フォレンジック調査で疑われるアドレスの相当数が無関係な由来を持つことが判明した場合には、修正される可能性があります。
どのColdcardデバイスおよびシードが影響を受けていますか?
リスクの有無は主に 現在のシードがどこで、どのように生成されたかによって決まります。単にユーザーが現在所有しているモデルだけでは判断できません。修正済みファームウェアを実行しているデバイスであっても、古い脆弱なシードを保持している可能性があります。一方で、かつて影響を受けるファームウェアを実行していたデバイスでも、他の安全なソースからインポートされた健全なシードを保持している可能性があります。
|
モデル |
シード生成時の影響を受けるファームウェア |
修正済みファームウェア |
リスクにさらされる可能性のあるユーザー |
必要な対応 |
|
Mk2 |
4.0.1 ~ 4.1.9 |
4.2.0 以降 |
このバージョン範囲内で十分なプライベートダイスエントロピーを使わずに、かつ強力で一意なBIP-39パスフレーズを使用せずに資金入りシードを生成したユーザー |
新しいシードを作成する前にアップデートし、その後検証・移行を行う |
|
Mk3 |
4.0.1 ~ 4.1.9 |
4.2.0 以降 |
Mk2と同様の条件 |
新しいシードを作成する前にアップデートし、その後検証・移行を行う |
|
Mk4 |
Standard 5.6.0 または Edge 6.6.0X より前 |
Standard 5.6.0+ または Edge 6.6.0X+ |
該当する修正より前にシードを生成したユーザー(同様の緩和条件に従う) |
正しいリリーストラックをインストールし、新しいシードを作成して移行する |
|
Mk5 |
Standard 5.6.0 または Edge 6.6.0X より前 |
Standard 5.6.0+ または Edge 6.6.0X+ |
Mk4と同様の新モデル向け条件 |
正しいリリーストラックをインストールし、新しいシードを作成して移行する |
|
Q |
Standard 1.5.0Q または Edge 6.6.0QX より前 |
Standard 1.5.0Q+ または Edge 6.6.0QX+ |
該当するQ版の修正より前にシードを生成したユーザー |
正しいリリーストラックをインストールし、新しいシードを作成して移行する |
StandardとEdgeは別々のファームウェアトラックです。古いEdgeリリースは、そのバージョン番号がStandardリリースよりも高いように見えても安全とは限りません。ユーザーは実際に使用しているモデルとトラックに対応する修正済みバージョンを使用する必要があります。
脆弱なシードは、修正済みのColdcardに復元したり、別のハードウェアウォレットにインポートしたり、互換性のあるウォレットソフトウェアに入力しても、引き続き脆弱なままです。これらの操作のいずれも、元の単語列に新たなランダム性を加えることはありません。一方で、他の場所で安全に生成されたシードは、後に影響を受けたColdcardにインポートされたという理由だけで弱体化することはありません。この結論は、脆弱性がColdcardのシード生成プロセス中に発生したことに基づいています。
Coinkite社は、TAPSIGNER、OPENDIME、SATSCARDは異なるコードベースを使用しているため影響を受けないと述べています。これは製品固有の声明であり、これらの製品のすべての機能やセキュリティ特性が独立した監査を受けたという証拠ではありません。
どれだけのビットコインが盗まれましたか?
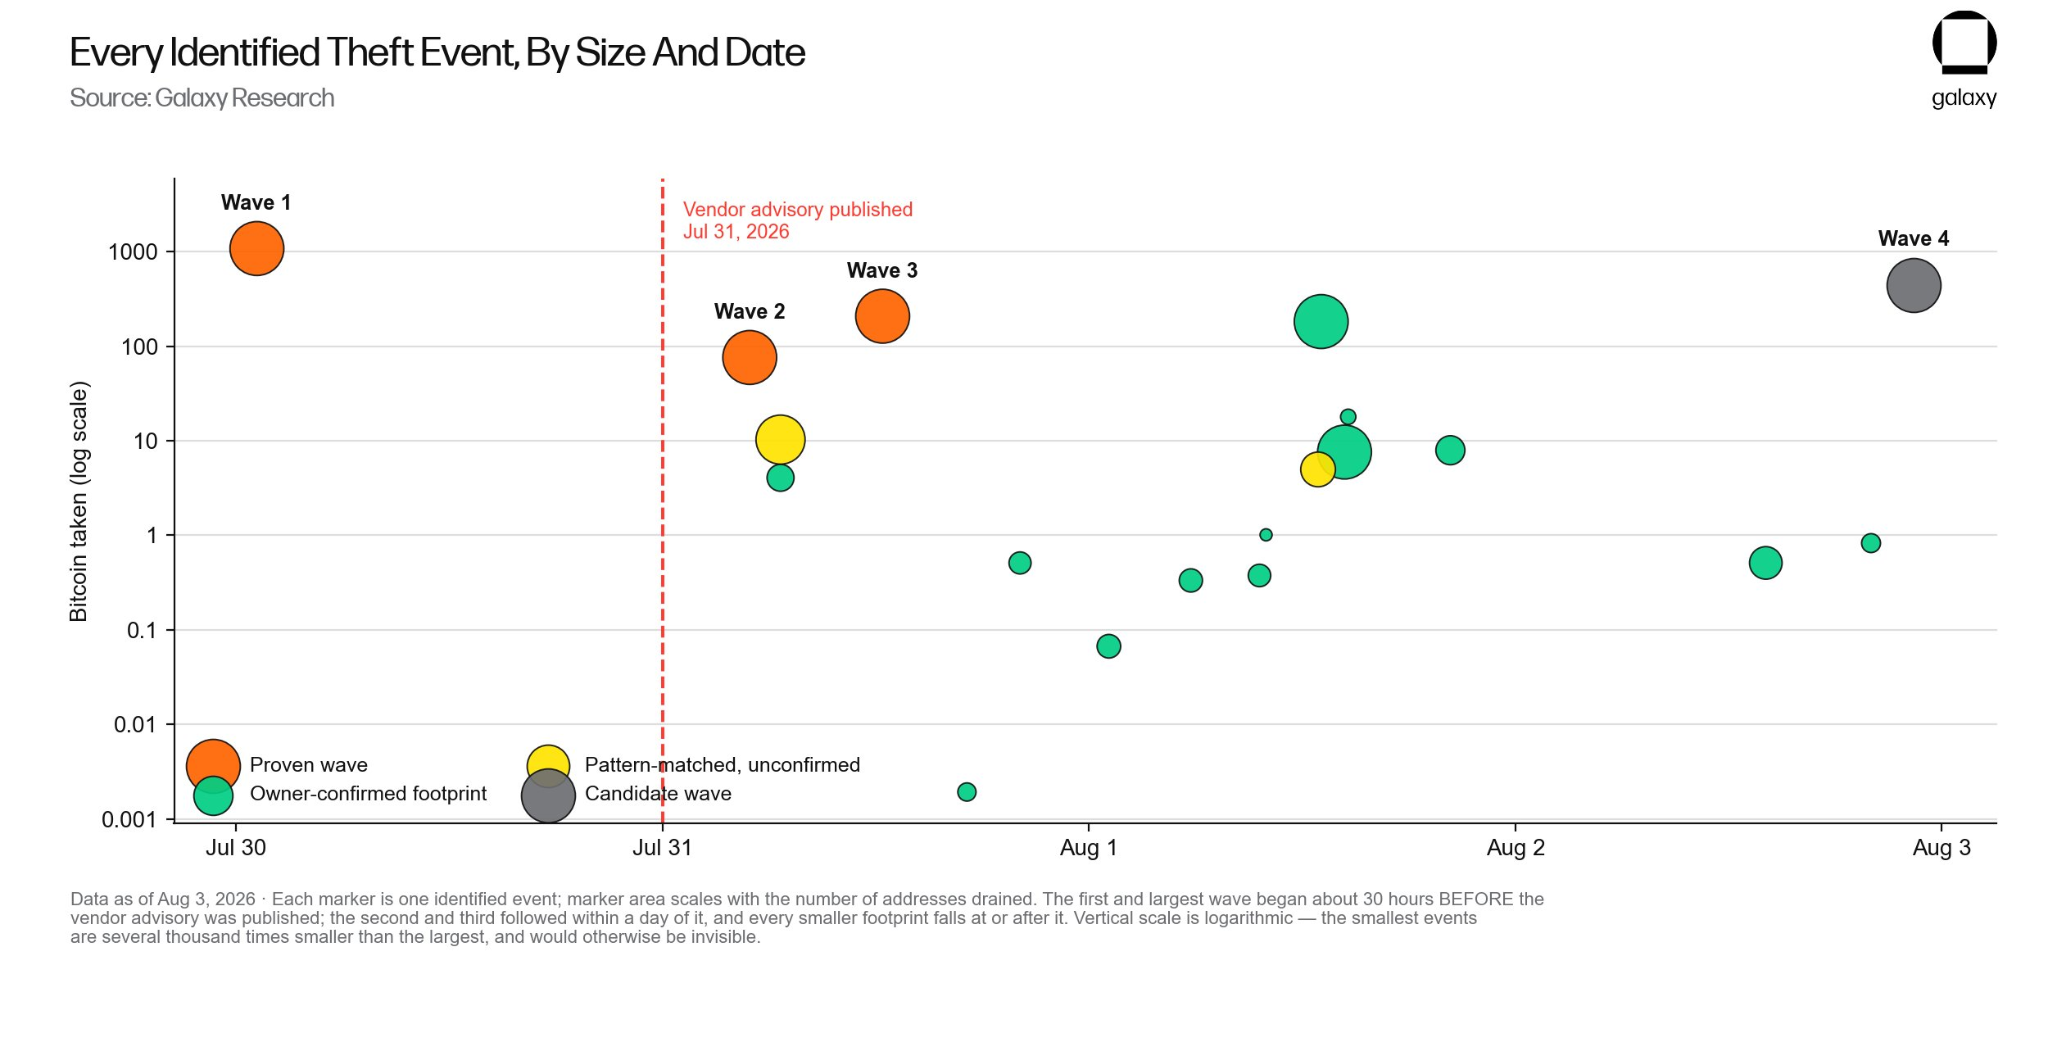
2026年8月3日時点で、Coldcardに関連する既知および疑われるビットコイン盗難事件を、規模・日付・証拠レベル別にまとめたものです。 Galaxy Researchより。
現時点で最も妥当な回答は推定値であり、確定的な総額ではありません。8月4日時点で最新の4波推定値は約 1,815.75 BTCで、当時のビットコイン価格が約63,789ドルだったことから、その価値は約 1億1,580万ドル となります。この数値は、最初の3つの疑われる波と第4波の推定値を合算したもので、最新のアドレスセットがそれ以前のクラスターと重複していないことを前提としています。
|
フォレンジック・スナップショット |
BTC |
可能性のある送信元アドレス |
正しい解釈 |
|
第1波の初期部分的ビュー |
~594.5 |
~500 |
最初の大規模移動のうち後で上書きされたサブセット |
|
第1波全体の推定値 |
1,082.65 |
1,196 |
7月30日の大規模移動とパターン一致 |
|
第2波までの累計 |
~1,158.7 |
2,673 |
拡張された継続的推定値 |
|
第3波までの累計 |
1,367.05 |
4,585 |
第4波の計算により上書き済み |
|
第4波までの累計 |
~1,815.75 |
5,294 |
重複がないと仮定した最新の一時的推定値 |
数値が変化したのは、調査が継続的に新たな活動を発見し続けたためです。初期の報告では最初の大規模移動の一部しか捉えられていませんでしたが、その後のアップデートで新たな波が追加され、アドレスフィルターも精緻化されました。また、報告期間中にビットコイン価格がおよそ62,000ドルから65,000ドルの間で推移していたため、ドル換算額も変動しました。
アドレスはウォレットや個人とは同一ではありません。1人のユーザーが多数のアドレスを管理でき、1つのシードから多数のアドレスを派生させることも可能です。また、フォレンジック分析によるクラスターには誤検出(偽陽性)が含まれる可能性があります。ブロックチェーン上のパターンは、取引のタイミング、構造、送信元の履歴、宛先の行動などにおける一貫性を示すことはできますが、すべての送信元秘密鍵が脆弱なColdcard由来であることを独立して証明することはできません。
したがって、アドレス数は「確認された被害者」ではなく「潜在的な送信元アドレス」として説明されるべきです。締切までに、固有の被害者、デバイス、シード、ユーザーの権威ある総数は公表されていませんでした。個別の被害報告は事件の現実性を裏付けることができますが、その規模全体を確定させることはできません。
研究者が過去のトランザクションを特定したり、追加の被害確認を受けたりすれば、さらなる攻撃波がなくても総数は増加する可能性があります。一方で、アドレスセットが他のクラスタと重複していたり、後続の分析で誤検出が除外されたりすれば、総数は減少する可能性もあります。現在の推定値に代わるより大きな数字がメディアで取り上げられたとしても、その方法論、ブロックチェーンの締切日、およびColdcardとの関連性が検証できない限り、それを採用すべきではありません。
ファームウェアの更新だけでは不十分な理由
ファームウェアはデバイスの現在の動作を制御します。一方、シードはそのウォレットが作成された際にデバイスが行った結果を記録します。一度不十分なランダム性によってシードが生成されると、その後のソフトウェア更新によって、そのシードが選ばれた集合を遡って拡張することはできません。
修正済みのファームウェアは、意図しないソフトウェアフォールバックを除外し、RNGシンボル周りにビルド時のチェックを追加することで、今後のシード生成を修正します。しかし、すでに書き留められたリカバリーワードを変更したり、それらからすでに導出された鍵を変更したり、攻撃者がそれらを再現可能な候補を忘れさせたりすることはありません。
同じワードを別のデバイスに移しても、シークレット自体は変わりません。別のウォレットを購入して影響を受けたシードを復元しても、同じウォレットと鍵が生成されます。そのため、公式の移行原則は次のとおりです。 パッチはジェネレーターを修復するが、影響を受けたシードは置き換える必要がある.
修正済みの正しいファームウェア上で新たに作成されたシードは、異なるウォレットを生成します。資金は、受信アドレスを確認したうえでビットコインをそこに移動させた後、初めて新しいシークレットによって保護されます。ファームウェアを変更したりバックアップを復元したりしても、すでに確認された不正トランザクションを無効にすることはできません。
影響を受けたColdcardユーザーが今すぐ行うべきこと
適切な対応は、シードの由来、それが作成された際のファームウェア、および独立したエントロピーやパスフレーズによる保護の有無に依存します。ユーザーは、デバイス固有の手順について最新のColdcardセキュリティアドバイザリーを参照し、焦って即興の対応を避けるべきです。
慎重に行う一般的な手順は以下のとおりです。
-
モデルとファームウェアの履歴を確認する。 現在のバージョンだけでは不十分です。資金が入っているシードを生成したファームウェアを特定してください。
-
シードの由来を確認する。 それがColdcardで生成されたものか、別の影響を受けたColdcardから復元されたものか、または独立したソースからインポートされたものかを特定してください。
-
検証済みの修正ファームウェアをインストールしてください。 交換用の新しいシードを生成する前に、公式チャネルを通じてデバイスに適したStandard版またはEdge版を正しく使用してください。
-
まったく新しいシードを生成してください。 古い回復フレーズを再利用したり、わずかに変更したり、再インポートしたりしないでください。
-
新しいバックアップを記録し、検証してください。 送金前に、単語とリカバリ情報に注意深く確認してください。
-
ウォレットのフィンガープリントと受取アドレスを検証してください。 信頼できるデバイスのディスプレイ上で両方を確認し、接続されたコンピューターやスマートフォン上での確認だけに頼らないでください。
-
少額のテスト送金を行ってください。 プロセスを確認するのに十分な金額を使用し、すぐに全残高を移動しないでください。
-
受領とコントロールを確認してください。 新しいウォレットがテスト送金を正しく表示し、意図通りに復元またはアクセスできることを検証してください。
-
残りの残高を移動してください。 宛先とテスト結果を確認した後のみ送金を行ってください。
-
移行完了までは古いバックアップを保管してください。 全残高が到着し、移行が確認された後でのみ、古いバックアップを廃棄してください。
すでに修正済みファームウェアをインストールしたものの古いシードを保持しているユーザーは、最初のステップしか完了していません。新しいウォレットを購入して同じ単語を復元したユーザーも、脆弱性を解消していません。重要なのは、資金が修正済みまたは他の独立したプロセスによって生成された新しいシードによって管理されているかどうかです。
移行期間中には、別途ソーシャルエンジニアリングのリスクも生じます。攻撃者は、ユーザーのシードを計算できなくても、緊急性を悪用することが可能です。
-
不審なファームウェアリンク、移行ツール、リカバリサービスは使用しないでください。
-
ウェブサイトにシードワード、秘密鍵、パスフレーズ、ダイス列、PINコードなどを絶対に入力しないでください。
-
秘密情報を要求したり、検証されていないトランザクションへの署名を求めるサポートアカウントには応じないでください。
-
クリップボード置き換え、アドレスポイズニング、および宛先アドレスの微細な変更をチェックしてください。
-
ハードウェアウォレットの画面でアドレスを検証し、テストが成功する前に全残高を移動しないでください。
Coinkiteは急がないことも警告しています。ユーザーが新しいバックアップを紛失したり、誤ったネットワークツールを選択したり、未検証のアドレスに送金したり、パスフレーズを誤って扱ったりすると、対処しようとしている脆弱性よりも即座に損失を被る可能性があります。
エアギャップとセキュアエレメントは失敗したのでしょうか?
エアギャップとセキュアエレメントは、このインシデントを防げませんでした。なぜなら、これらはセキュリティモデルの異なる部分に対処しているからです。エアギャップは、署名デバイスとネットワーク接続システム間の通信を減らすことを目的としています。これにより、リモートからの情報抽出を制限し、トランザクション署名を隔離された状態に保つことができますが、ウォレット作成時に使用される乱数の質を測定するものではありません。
セキュアエレメントは、保存された秘密情報を特定の物理的・電子的な抽出手法から保護します。しかし、予測可能な鍵であっても忠実に守ってしまいます。もし第三者が同じ秘密鍵を独立して導出できた場合、チップを迂回したりデバイスからデータを取得したりする必要はありません。
後のColdcardモデルでは、2つのセキュアエレメントから追加の値をソフトウェアの状態に混ぜ込むようになりました。Coinkiteによると、これによりMk2/Mk3の約40ビットだった推定有効探索空間が、Mk4、Mk5、およびQでは約72ビットにまで引き上げられました。この追加入力により深刻度は軽減されましたが、意図された128ビットの目標には回復しませんでした。
この不具合は、ストレージや署名よりも上流で発生しました。シード生成関数が誤った乱数ソースに到達したため、その後デバイスは設計通りにその結果得られた鍵を保護し使用しました。オフラインでの保存は、弱い秘密鍵を修正することはできません。同様に、物理的な隔離によっても、その秘密鍵が当初どのように計算されたかを変えることはできません。
この違いは、レイヤードセキュリティの価値を維持しつつ、その限界を明らかにします。エアギャップ、セキュアエレメント、ファームウェア検証、バックアップ、トランザクションレビューはそれぞれ異なる問題を解決します。基盤となる鍵生成ステップに欠陥がある場合、どの単一のレイヤーも自動的にそれを補うことはできません。
このインシデントがシード生成について明らかにしたこと
シードのエントロピーは二次的な機能ではありません。それは、ハードウェアウォレットのすべての後続する保護機能に意味を持たせるための要です。よく保護された秘密鍵であっても、元の秘密が他者が探索可能なほど小さな集合から生成されていれば、依然として脆弱です。
Coldcardのシード生成バグはまた、暗号ソフトウェアのレビューが単に意図されたRNG関数を読む以上のものである必要がある理由も示しています。レビュアーは、コンパイル済みの設定、インポートされたサブモジュール、シンボル解決、呼び出し到達可能性、エントロピー混合、障害時の動作、最終バイナリを確認する必要があります。今回のケースでは、期待されたハードウェア実装は存在していましたが、ウォレット生成パスは同じインターフェースを持つ別の実装に到達していたと報告されています。
ソースの透明性には依然として価値があります。なぜなら、独立した研究者が変更内容を検査し、ベンダーの結論に異議を唱えることを可能にするからです。ただし、これは重要なコードが実際にレビューされたこと、レビューされたソースがすべてのビルドと一致すること、またはレビュアーが本番デバイス上で実行された正確なパスをテストしたことを証明するものではありません。可視性は検証の可能性を生み出すだけであり、それ自体が検証を提供するわけではありません。
したがって、メーカーは依然として信頼モデルの一部であり続けます。ユーザーは、エントロピーパスの設計、ビルドの構成、リリースのテスト、障害の開示、ファームウェアの署名、正確な修正手順の維持といった点でメーカーに依存しています。技術的に高度なユーザーであっても、ウォレットを生成する前にすべてのビルドを再現したり、組み込み暗号スタックを監査したりすることはめったにありません。
実践的な教訓は、単一の隠れた不具合がもたらす影響を軽減することです。独立したエントロピー、複数ベンダーによる署名ポリシー、ウォッチオンリー監視、検証済みのリカバリ手段、明確なファームウェアの出所情報(プロベナンス)により、リスクを分散できます。ただし、これらの対策それぞれが作業負荷やミスの可能性を増加させるため、セキュリティアーキテクチャはユーザーが確実に維持できる能力に見合ったものであるべきです。
Coldcardのハッキング事件は、セルフカストディが安全でないことを意味するのでしょうか?
この事件は、ビットコインのセルフカストディが暗号的に実現不可能であることを示していません。ビットコインネットワーク自体は侵害されておらず、適切に生成された鍵は現在の仮定のもとで引き続き安全であり、脆弱性は特定の実装およびファームウェアの履歴に起因していました。セルフカストディは依然として、ユーザーが金融仲介者に一方的な支配権を与えることなくビットコインを保有・送金することを可能にします。
ただし、セルフカストディが信頼をまったく伴わないわけではないことも示しています。ハードウェアウォレットのユーザーは最終的な鍵を自分で管理しながらも、デバイスのコンポーネント、ファームウェア、ライブラリ、ビルド設定、セキュリティレビュー、ドキュメント、アップデートチャネルなどに依存せざるを得ません。「信頼せず検証せよ」というフレーズは理想を表していますが、ほとんどのユーザーはその理想に至るために必要なすべてのレイヤーを個人で検証できません。
したがって、最も妥当な批判は哲学的というより実践的なものです。ユーザーが通常のセットアップ手順に従い、ウォレットをオフラインに保ち、バックアップを保護していたとしても、メーカー側のシード生成における欠陥によって被害を受ける可能性があります。このような結果をユーザーの過失とみなすのは誤りであり、安全なデフォルトのシード生成は製品の核心的な責任であることを無視することになります。
自己管理(セルフカストディ)を擁護する最も強力な論拠は、このモデルが個々のコンポーネントの故障に対して耐性を持たせられる点にある。健全で独立したエントロピーによって生成された秘密鍵は、今回のColdcardのバグによって弱体化されなかった。また、独立した2つ目の鍵を必要とするマルチシグネチャウォレットであれば、片方の署名者が予測可能であっても安全性を維持できた可能性がある。
異なるカストディモデルではリスクの分散方法が異なる。
-
シングルシグネチャの自己管理 は、鍵の生成・バックアップ・承認に伴うリスクを1つの鍵に集中させる。
-
複数ベンダーによるマルチシグ は単一デバイスに起因するリスクを軽減できるが、セットアップや記述子(descriptor)、相続、復旧の複雑さを追加する。
-
共同カストディ は復旧機能やポリシー制御を追加できる一方で、プロバイダーへの依存やプライバシー上の懸念を生じさせる。
-
機関または取引所によるカストディ は個人によるシード管理を不要にするが、カウンターパーティリスク、アクセスリスク、法的リスク、出金リスクを新たに追加する。
-
スポットビットコインファンド は規制された価格へのエクスポージャーを提供するが、オンチェーン上での直接的な所有権や送金コントロールは提供しない。
Coldcardの脆弱性が、すべてのユーザーにとって取引所やファンドの方が安全であることを示すものではない。これはむしろ、自己管理の意思決定において、リモートハッキングや物理的盗難だけでなく、実装リスクや運用リスクも考慮すべきであるという証拠となる。
マルチシグ、パスフレーズ、ダイスによるエントロピー生成
追加の制御手段があれば、一部のウォレットでは結果が変わっていたかもしれないが、いずれもコストを伴う。重要な問いは、その制御手段が独立した防御壁を追加するのか、それとも同じ脆弱な依存関係を繰り返すだけなのか、という点である。
複数ベンダーによるマルチシグ は、デバイス間の相関リスクを低減できる。2-of-3構成の場合、Coldcardで生成された1つの鍵が再構築されても、2つ目に必要な鍵が独立して生成され安全に保たれていれば、攻撃は成立しない。ただし、十分な数のクォーラム鍵が同じ脆弱な生成経路を経ていた場合は、依然としてリスクにさらされる可能性がある。
BIP-39 パスフレーズ は、シードとパスフレーズの組み合わせから別のウォレットを派生させる。そのため、強力でユニークかつ秘密のパスフレーズは独立した防御壁となり得る。つまり、弱いベースシードが漏洩しても、パスフレーズで保護されたウォレットは明らかにならない。ただしCoinkiteは、ベースシード自体が弱いままであるため、影響を受けたパスフレーズ利用者には移行を推奨している。また、短いパスフレーズやパターン化されたもの、再利用されたもの、引用されたもの、漏洩した可能性のあるもの、あるいは不確かなパスフレーズは推測可能な場合がある。
Coldcardの PINはBIP-39パスフレーズではない。PINは物理デバイスへのローカルアクセスを制御し、デバイス固有のセキュリティ動作を有効化することがあるが、シードから派生する暗号的ウォレットそのものは変更しないため、攻撃者が他の場所で鍵を計算した場合には防ぐことができない。
Coinkiteの現在のダイスに関するガイダンスは、このRNG問題に特化して適用されます。
-
50回から98回の公正で独立性があり、プライベートなロール オリジナルシード作成時に追加され、そのアドバイザリの計算に基づき、ダイス入力経由で少なくとも128ビットを提供した。
-
99回以上のそのようなロール 約256ビットを提供した。
-
50回未満のロール、回数の記憶喪失、公開されたシークエンス、または手順の不確実性 は例外の対象となりません。
これらのロールは関連するオリジナルワークフローを通じて取り込まれていなければならず、最終的に資金が入ったシードはダイス追加後に生成されたものでなければなりません。ユーザーは、これらの条件を確認できない場合、保護されていると仮定すべきではありません。また、ダイスのシークエンスは秘密情報であり、写真撮影、デジタル化、ネットワーク接続サービスへの入力をしてはいけません。
Mk2/Mk3ファームウェア4.2.0以降、Coinkiteは99回以上のロールを必要とするオプションのダイス専用置換パスを文書化しています。これは「ダイスロールを追加」機能で作成された古いシードに対する50回ロールの例外とは異なります。修正済みファームウェアでの通常のシード生成は十分であるとされており、手動ダイスは任意であり、その分カウント・転記・バックアップ・プライバシーのリスクを伴います。
マルチシグ、パスフレーズ、および独立したエントロピーは特定の単一障害モードを軽減できますが、運用負担を増大させます。紛失したパスフレーズ、不完全なマルチシグディスクリプタ、アクセス不能な署名者、誤って記録された手動シードなどは、復旧を永久に阻害する可能性があります。より多くのコントロールは、ユーザーがそれらを文書化・テスト・維持できる場合にのみ有用です。
このインシデントがビットコインおよび暗号資産市場に与えた影響
市場の反応は明らかでしたが、他の要因から切り離すのは困難でした。報道されたColdcardの損失が拡大する中、ビットコインは8月3日に約62,800ドルまで下落し、8月4日の検証中には約63,789ドル近辺で取引されました。このような規模の値動きはセキュリティ懸念を反映している可能性がありますが、このインシデント単独が価格を決定したという証拠にはなりません。
同じ期間中に、米連邦準備制度(FRB)の発言、米国債利回りの変動、地政学的展開、広範な暗号資産市場への参加、企業固有のビットコイン関連ニュースなどが活発でした。これらの要因は、ハードウェアウォレットに関する見出しとは無関係に、ドル相場、流動性期待、リスク選好を個別に変化させる可能性があります。
米国のスポット・ビットコインETFへの資金流入も一様に防御的というよりはむしろ混在していた。これらの商品は7月30日に約2億3310万ドルの純流入、7月31日に約2億6540万ドルの純流出、8月3日には約1億7010万ドルの純流入を記録した。この流れは、Coldcardユーザーが一斉にセルフカストディを放棄してETFへ移行したという単純な主張を裏付けるものではない。
緊急的な移行によりチェーン上のアクティビティがいくらか増加した可能性はあるが、古いウォレットから送金されたトランザクションが自動的に売却を意味するわけではない。それは新しいセルフカストディアドレス、共同カストディアン、または取引所への移動である可能性がある。信頼できる宛先ラベルやその後の取引データがなければ、移行量をそのまま売り圧力に換算することはできない。
取引所への総流入、デリバティブの清算、ファンディングレートおよび未決済建玉の持続的な変化について、この事件に特有の明確な証拠は確認されていない。最も直接的な市場への影響は、ハードウェアウォレット実装への信頼とカストディに関する議論に及んだ。ビットコインのネットワーク経済および貨幣ルールは変更されていない。
さらなる波が現れず、ユーザーが移行を完了し、損失の見積もりが安定すれば、短期的な反応は元に戻る可能性がある。一方で、新たなクラスターが確認されたり、最終的な技術的範囲が拡大したりすれば、その反応はさらに強まる可能性もある。いずれにせよ、マクロな流動性や広範な市場ポジショニングの方が、ウォレットのインシデントよりも価格を動かす上でより大きな要因であり続けるだろう。
盗まれたビットコインは回収可能だろうか?
ビットコインの公開台帳により、調査当局は盗難後のトランザクションを追跡できる。アナリストは既知の宛先アドレスを監視し、資金集約パターンを特定し、顧客記録や資産管理機能を持つサービスに到達した入金をフラグ付けできる。このような透明性は、完全に不透明な支払いシステムには存在しない捜査上の手がかりを生み出すことができる。
追跡できることと回収できることは同じではない。承認済みのビットコイントランザクションはプロトコルレベルで不可逆であり、アナリストが単にアドレスにラベルを付与しただけではコインを移動させることはできない。回収には通常、資金が協力的な仲介者に到達すること、特定可能な当事者に対する法的命令、関連する秘密鍵の制御、または自発的な返還が必要となる。
スピードと管轄区域がこのプロセスを複雑にする。資金は複数のアドレスに分割されたり、複数のサービスを経由して転送されたり、法的連携が遅い国にある事業体に移動されたりする可能性がある。たとえ既知のサービスであっても、すでにその管理外に出た資産を凍結できない場合がある。
Coinkiteは影響を受けたユーザーに対し、デバイスを保管するよう要請し、法務チームが管轄区域を越えて必要に応じて法執行機関と連携すると述べました。この声明は、今後の調査に備えたものであり、公的に特定された事件や資産回収の保証を意味するものではありません。
8月4日時点で、Coldcardに関連するビットコインが押収・凍結・返還・回収されたことを示す公式な発表は確認されていません。ユーザーはまた、前払い金や秘密のウォレット情報を要求して盗難資金へのアクセスを約束する「回収詐欺」にも注意が必要です。
Coinkiteの対応と潜在的な法的結果
Coinkiteは7月30日に最初のColdcardセキュリティアドバイザリと技術的説明を公開しました。8月1日の改訂版では、影響を受けるすべてのモデルおよびStandard・Edgeトラック向けに修正済みファームウェアが提供されました。同社はさらに、ダイスロールおよびパスフレーズの条件を明確化し、古いシードは引き続き脆弱であることを警告するとともに、移行ガイドラインも提供しました。
同社は脆弱性を確認した時点で出荷を停止し、脆弱なファームウェアを搭載した在庫を破棄したと述べています。また、ユーザーと直接連絡を取り、公に謝罪し、正式な技術的ポストモーテム(事後分析)を行うことを約束しました。現在のストア情報によると、新たに購入された影響を受けるモデルは修正済みファームウェアを搭載して出荷されますが、古いデバイスについてはユーザー自身による検証とアップデートが必要です。
いくつかの重要な疑問は未解決のままです:
-
Coinkiteは公式な損失額や固有の被害者数を公表していません。
-
締切時点までに、返金・補償・保険・正式な請求プログラムはいずれも発表されていません。
-
約束された完全な技術的ポストモーテムはまだ公開されていません。
-
特定された法執行機関による捜査や公的な事件番号は確認されていません。
-
攻撃者の特定や回収完了を示す公式発表は確認されていません。
潜在的な法的請求としては、過失、製品欠陥、保証違反、虚偽表示、警告義務違反、消費者保護規則違反などが考えられます。ただし、ファームウェアの脆弱性が存在したという事実だけでは、特定のユーザーの損失との因果関係が証明されるわけではありません。因果関係の判断には、モデル、シード生成時のファームウェア、ダイス使用の有無、パスフレーズの強度、マルチシグ構成、バックアップ履歴、およびシードが他の経路で漏洩した可能性などの要素が関係する可能性があります。
Coinkiteの利用規約には、保証の否認、損害賠償の制限、オンタリオ州での仲裁条項、1年間の提訴期間、集団訴訟放棄条項、および準拠法としてオンタリオ州法を定める規定が含まれています。これらの条項は重大な障壁となる可能性がありますが、その執行可能性は管轄区域、購入経路、消費者保護法、および提起される請求の種類によって異なります。
弁護士らは可能な措置を検討し、影響を受けたユーザーから情報を収集中でしたが、8月4日時点で正式に提出された訴訟や裁判所の判断は確認されていませんでした。正確な表現は、「Coinkiteは潜在的な法的請求に直面している」であり、「責任が確定した」または「集団訴訟が進行中である」とは言えません。
ハードウェアウォレット利用者への教訓
このインシデントは、単一の普遍的な保管推奨ではなく、より正確なセキュリティチェックリストを支持するものです。
-
ファームウェアの出所とバージョンを確認する 資金が到着した後だけでなく、新しいウォレットを生成する前にも行うべきです。
-
シードの由来を理解する どのデバイスとリリースで作成されたかを記録しましょう。
-
復元テストを行う 新しいセットアップの背後に重要な残高を置く前に実施してください。
-
独立したエントロピーの使用を検討する ただし、その方法を安全に実行・記録できる場合に限ります。
-
大口残高については複数ベンダーによるマルチシグを評価する 運用上の複雑さが管理可能な場合に限ります。
-
署名キーを公開せずに 予期しないトランザクションを検出するため、ウォッチオンリー監視を使用します。
-
シードとパスフレーズを別々にバックアップする 相続や復旧のニーズも設計に組み込みましょう。
-
緊急の移行メッセージはフィッシングの可能性があると捉えるたとえ根本的なインシデントが現実のものであっても同様です。
これらの対策はさまざまなリスクに対処しますが、すべての実装ミス、サプライチェーン攻撃、バックアップ失敗、物理的損傷、人的ミスからウォレットを完全に守るわけではありません。目的は、単一障害点を減らしつつ、所有者が確実に復旧できる範囲を超えて過度に複雑な構成を作らないことです。
次に注目すべきポイント
今後の確定的な進展により、このインシデントが緊急移行の話にとどまるのか、それとも責任追及や資金回収へと焦点が移るのかが決まります。
-
第5波の攻撃、または重複を除いた修正版4波クラスター。
-
特定済みの宛先アドレスからの新たな送金、または特定のサービスへの流入。
-
資産の差し押さえ、没収、任意返還、またはその他の検証済み回収措置。
-
Coinkiteによる正式な技術レビューと、影響範囲に関する変更の有無。
-
補償、保険適用、請求受付、返金、またはデバイス交換に関する発表。
-
特定の法執行機関による措置や攻撃者の特定。
-
訴訟の正式提出、仲裁手続き、規制当局による措置、または裁判所命令。
-
他の生成されたシークレットや製品に関連するさらなるファームウェア修正または開示。
すべての損失額にはタイムスタンプを付与すべきです。アドレス数が増加したからといって必ずしも新たな盗難の波を意味するわけではなく、ドル総額の変化はビットコイン価格の変動を反映しているだけかもしれません。
最終読み取り
Coldcardのハックは、影響を受けたファームウェアにおけるシード生成の失敗でした。誤った乱数生成パスにより、有効なシード空間が縮小し、攻撃者はユーザーのデバイスやリカバリーフレーズを所持することなく候補となる秘密鍵を再構築できたと報告されています。 ビットコイン自体はハッキングされていませんまた、CoinkiteのサーバーやColdcardのセキュアエレメントが直接侵害されたという証拠もありません。
影響を受けた、または不確実なユーザーにとって最も緊急の対応は、公式の最新アドバイザリを確認し、正しい修正済みファームウェアをインストールし、まったく新しいシードを生成し、交換用ウォレットを検証し、慎重に移行することです。単にアップデートするだけでは既存の脆弱なシードを修復できず、同じニモニックフレーズを他の場所で復元してもリスクは解消されません。
セルフカストディは技術的に依然として有効ですが、今回の事件はそれが正しい鍵生成、信頼できる実装、レビューの質、および運用設計の適切さに依存していることを示しています。現時点で最大の未解決問題は、5,294の潜在的送信元アドレスのうち実際にColdcardに関連していたのはどれくらいか、何人のユニークなユーザーが影響を受けたか、さらなる盗難の波が発生するかどうか、そして盗まれたビットコインの一部でも回収可能かどうかです。
本記事は情報提供および教育目的のみを目的としています。金融、投資、法務、サイバーセキュリティ、または取引に関する助言を構成するものではありません。暗号資産の保管には、カストディ、ソフトウェア、運用、セキュリティ上のリスクが伴います。常に公式メーカーのチャネルを通じてデバイス固有の手順を確認し、必要に応じて専門家の支援を求めてください。


